
Figyelmeztet az FBI: gépi sebességgel törnek fel cégeket világszerte
Az amerikai Szövetségi Nyomozó Iroda (FBI) november 13-án sürgős, úgynevezett FLASH figyelmeztetést adott ki, mert kiberbűnözők és más rosszindulatú szereplők egyre gyakrabban vetik be az ARTEX nevű, mesterséges intelligenciával működő eszközt vállalatok, intézmények és kormányzati szervek ellen szerte a világon. Az FBI dallasi irodája a közösségi médiában állami kötődésű hackereket is említett, maga a figyelmeztetés azonban egyetlen kormányt sem nevez meg.
Az ARTEX eredetileg úgynevezett behatolásteszt-keretrendszer. Az ilyen eszközökkel a cégek megbízott biztonsági szakemberei törik fel szándékosan a saját rendszereiket, hogy kiderüljön, hol sebezhetők, mielőtt egy valódi támadó tenné ugyanezt. Az FBI szerint azonban az ARTEX-et mára fegyverré alakították, és „gépi sebességgel” automatizálja a betörés lépéseit. Egyes esetekben a támadók kevesebb mint három óra alatt jutottak el a célpont kiválasztásától a hálózat feletti rendszergazdai jogosultságig, ami a szakértők szerint korábban napokig vagy hetekig tartó, aprólékos kézi munka volt.
Az eszközt egy „Autumn-27” nevű fejlesztő tette közzé idén júliusban a GitHub kódmegosztó oldalon, nyílt forráskóddal, vagyis bárki szabadon letölthette és átalakíthatta. A fejlesztő azt állította, hogy kizárólag engedélyezett tesztelésre szánta, és tagadta, hogy köze lenne a támadásokhoz. Az eredeti tárolót október 8-án a visszaélésekről szóló jelentések után törölték, de az FBI szerint ez semmit sem oldott meg: a program másolatai, archivált változatai és továbbfejlesztett ágai tovább keringenek a neten, sőt van már ARTEX PRO nevű fizetős változata is. A kutatók november elején több mint 1600 nyilvánosan elérhető ARTEX-vezérlőpultot találtak az interneten. Az eszköznek nincs saját mesterséges intelligenciája, a gondolkodást a nagy nyelvi modellek szolgáltatói végzik, azok a rendszerek, amelyek a csevegőrobotokat is működtetik. A figyelmeztetés szerint az ARTEX többek között az Anthropic Claude és az OpenAI GPT modelljeihez, valamint a DeepSeek, a GLM, a Grok és a Kimi modelljeihez is csatlakoztatható. A támadók által üzemeltetett példányokban a kínai DeepSeek modelljei a leggyakoribbak.
A támadások legalább augusztus óta tartanak, és szinte minden fontos ágazatot érintenek: a pénzügyi szolgáltatásokat, a kormányzatot, a technológiai és a védelmi ipart, a félvezetőgyártást, az energetikát, az egészségügyet, a feldolgozóipart, a távközlést és a jogi szektort. Az FBI két kiemelt esetet is ismertet. Dél-koreai pénzintézetektől mintegy 67 ezer ember személyes adatait lopták el, a ConnectWise nevű informatikai szolgáltató felhőalapú mentési rendszerén keresztül pedig úgynevezett ellátásilánc-támadás indult, vagyis a támadók egy beszállítón át próbáltak bejutni annak ügyfeleihez, több mint 2250 céghez. Az ilyen támadás azért különösen veszélyes, mert egyetlen gyenge pont feltörésével ezrével lehet hozzáférni olyan szervezetekhez, amelyek a saját védelmükre egyébként vigyáztak.
A módszerekben nincs semmi forradalmi, az újdonság a sebesség és a fáradhatatlanság. Az ARTEX ugyanazokat a jól ismert gyenge pontokat keresi, amelyeket egy tapasztalt hacker is keresne, csak éjjel-nappal, emberi beavatkozás nélkül. Ilyenek a rosszul beállított bejelentkezési rendszerek, a weboldalak programhibái, a gyenge vagy a program kódjába beégetett rendszergazdai jelszavak, a régóta le nem cserélt hozzáférési kulcsok, valamint a korábbi adatszivárgásokból származó felhasználónevek és jelszavak. Ha bejutott, hátsó ajtókat telepít, hogy a rendszer akkor is elérhető maradjon, ha a betörést észreveszik, ezután a vállalati címtár feltérképezésével és hamisított azonosító „belépőjegyekkel” egyre magasabb jogosultságokat szerez, végül pedig kimásolja az adatbázisokat. A forgalmát közben magánszemélyek internet-előfizetésein, a Tor anonimizáló hálózaton és más közvetítő szervereken keresztül álcázza, hogy a nyomok ne vezessenek vissza hozzá.
Az FBI azt kéri a cégektől, hogy vegyék számba az összes internetről elérhető rendszerüket, a régi, elfeledett szervereket is. Azt is kéri, hogy a rendszergazdai felületeket csak megbízható hálózatokról lehessen elérni, és hogy a programkódokból tüntessék el a beégetett jelszavakat. A kiszivárgott hozzáférési adatokat azonnal le kell cserélni, és figyelni kell az olyan szokatlan jeleket, mint a rendkívül gyors, sorozatos bejelentkezési kísérletek, vagy ha egy vállalati szerver váratlanul mesterséges intelligencia-szolgáltatók felé kezd adatokat küldeni. A ConnectWise ügyfeleinek a figyelmeztetés szerint legalább október 1-jéig visszamenőleg át kell vizsgálniuk a rendszereiket, és nem szabad sietve törölniük az érintett alkalmazásokat, mert azzal a nyomokat is eltüntetnék. Az ARTEX-ügy azt mutatja meg, amitől a biztonsági szakma évek óta tart: a mesterséges intelligencia nem talál ki új támadási módszereket, de a régieket futószalagon adja bárki kezébe. A közepesen képzett bűnöző így néhány óra alatt arra is képes, amire korábban csak a legjobb, állami megbízásból dolgozó csapatok.
Ugar
Tetszett a cikk?
Támogassa a munkánkat egy kis adománnyal
Biztonságos fizetés Stripe-on keresztül • Min. 2 EUR
Gesta-ajánló:
Szele Tamás: Lengyelország felett az ég
Összefoglalva elmondható, hogy a Kreml vezetése nem járt eleget kocsmába élete folyamán. Ugyanis a becsületsüllyesztőkben tudják, amit Moszkvában nem: hogy ha valaki nagyon kéri a pofont, még előfordulhat vele, hogy meg is kapja.
Adófelezéssel és milliós támogatással ösztönöznék a községek összevonását. Itt a reform első verziója
Öt évre megfelezett lakóház- és telekadóval, valamint legalább négymillió lejes beruházási támogatással venné rá a román kormány a kisebb önkormányzatokat arra, hogy egyesüljenek a szomszédaikkal. A november 20-án, pénteken közvitára bocsátott sürgősségirendelet-tervezet elsősorban a legfeljebb 1500 lakosú községeket célozza, bár az összevonás lehetőségével nagyobb települések is élhetnének.…
Közös előválasztás a szélsőségek ellen: Attal, Retailleau és Lisnard egyetlen jelöltet állítana Le Pen és Mélenchon ellen
Franciaországban a centrum és a jobbközép három elnökjelöltje elvben megállapodott, hogy közös előválasztáson döntik el, ki legyen közülük az egyetlen jelölt a 2027-es elnökválasztáson.
Válasz Karczag Annának: nem, ez nem Jalta 2.0 volt!
Elöljáróban leszögezném: szeretem olvasni Karczag Anna írásait, főleg amikor beleteszi az energiát, és elvégzi a szükséges kutatómunkát. A Cion bölcseinek jegyzőkönyvéről szóló alapos és információdús írása ilyen, ahogy több, a kognitív hadviselésről írt cikke is dicséretes munka. Mégis van, amikor elveti a sulykot, és az indulat viszi előre – most is ez történt.
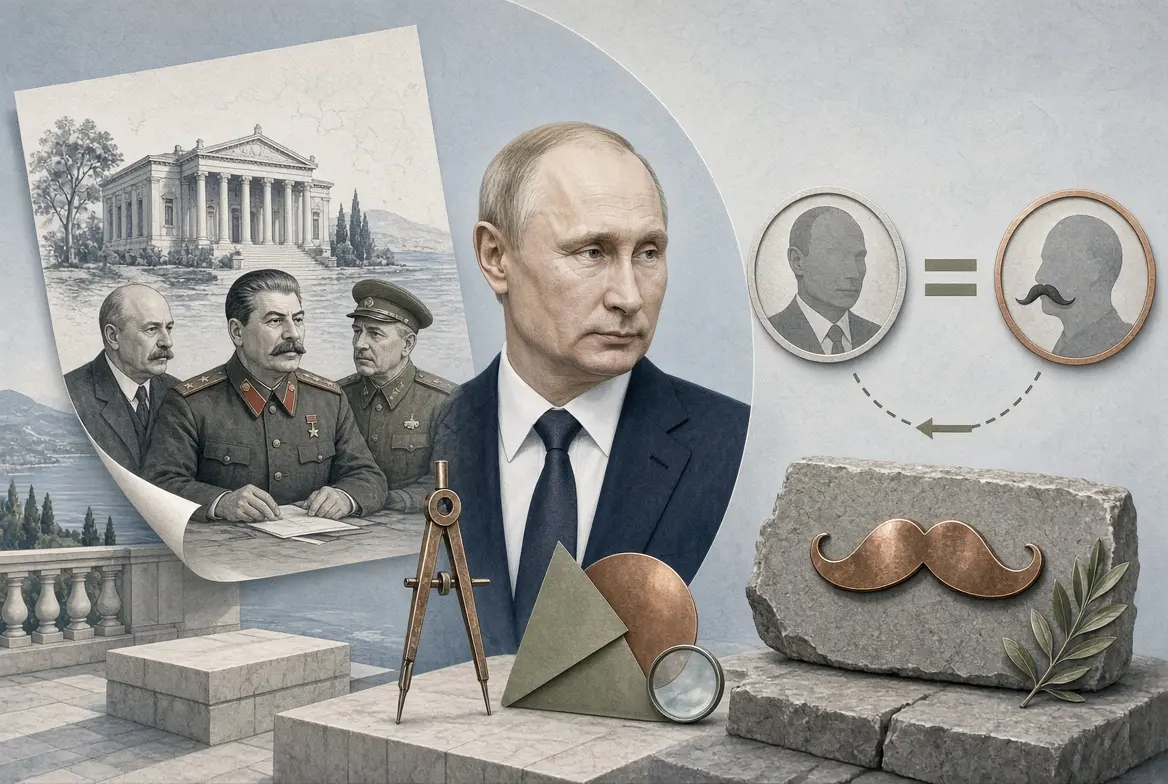
Nyugi, ez nem Jalta 2.0, mert Putyinnak nincs bajusza
Olvasom a beszámolókat a sencseni hármas nagy találkozóról, no meg az elemzéseket: a nyugati kultúrkörben felnőtt magyar elemzők sokasága beszél, ír arról, hogy ugyan, dehogy, ez nem is volt Jalta 2.0. Pedig de! Sajnálom, hogy nekem kell felgyújtanom a villanyt a menő elemzők egyre sötétebb koponyáiban, de igen, ez Jalta 2.0 volt.