
Hackerii au spart hackerii: ShinyHunters a preluat site-ul din dark web al grupării ruse cl0p
Una dintre cele mai cunoscute grupări de criminalitate cibernetică din lume, ShinyHunters, a afirmat duminică că a preluat controlul asupra site-ului din dark web al principalului său rival, gruparea de limbă rusă cl0p. Gestul a scos la lumină un conflict de lungă durată dintre cele două bande, scrie Reuters.
ShinyHunters, cunoscută pentru campaniile agresive de furt de date și extorsiune digitală, susține că a pătruns vineri pe site-ul cl0p, după ce a găsit o eroare în software-ul grupării rivale și, exploatând-o, a obținut un control extins asupra infrastructurii acesteia.
„Practic acum noi suntem stăpânii lor”
– a declarat gruparea în cadrul unei discuții online cu Reuters. Cl0p nu a răspuns la solicitările repetate ale agenției de presă. Site-ul era inaccesibil duminică, iar sâmbătă pe el a apărut mesajul „domeniu confiscat de ShinyHunters”, potrivit unei capturi de ecran înregistrate de platforma de cercetare a criminalității cibernetice eCrime.ch. Reuters nu a putut verifica independent relatarea ShinyHunters. Doi experți în securitate cibernetică spun că ciocnirea pare să fie reală. „Pe dark web, răzbunările fac parte din realitate”, a declarat Brandon Parsons, șeful analizei de amenințări la firma Ascent Solutions din Minnesota. Joe Roosen, director de cercetare în securitate la SpyCloud, din Texas, a spus că nu a mai văzut niciodată două grupări de criminalitate cibernetică opunându-se atât de deschis una alteia. „A fost cu adevărat o întorsătură neașteptată. Rareori văd acești infractori luptând între ei.”
Potrivit ShinyHunters, conflictul a început anul trecut, când cl0p ar fi furat de la ea un instrument de atac care exploata o vulnerabilitate până atunci necunoscută a software-ului de gestiune a afacerilor Oracle E-Business Suite. Astfel de vulnerabilități, numite „de zi zero” (zero-day) – denumite astfel pentru că cei care se ocupă de apărare nu au „nicio zi” la dispoziție pentru a le remedia –, sunt extrem de prețuite de hackeri, întrucât pot oferi acces aproape nelimitat la rețelele vulnerabile. Potrivit analiștilor de securitate cibernetică de la Google, de la finalul lunii septembrie 2025 atacatorii au încercat să șantajeze victimele printr-o campanie masivă de e-mailuri lansată din sute de conturi terțe compromise. Conform estimărilor unui analist Google, cl0p a furat date de la peste o sută de companii exploatând această vulnerabilitate; ShinyHunters afirmă că ea a descoperit-o prima. Conflictul a escaladat până la punctul în care, potrivit ShinyHunters, cl0p a amenințat că va dezvălui identitatea mai multor membri ai săi, iar ShinyHunters a intenționat să facă publice detalii despre modul de funcționare internă al cl0p.
Cl0p este considerată una dintre cele mai prolifice și mai ingenioase grupări de criminalitate cibernetică din lume, în principal datorită capacității sale de a identifica și exploata vulnerabilități în software-ul folosit de companii. În 2023, prin exploatarea unei vulnerabilități din programul de transfer de fișiere MOVEit, a furat datele a zeci de milioane de persoane de la peste șase sute de companii. Luna trecută, gruparea a afirmat că a obținut cantități mari de date de la aproape cincizeci de companii din întreaga lume, printre care Philips, Shell, Fiserv și GE. ShinyHunters este la fel de activă. În aprilie, a apărut în știri afirmând că a furat milioane de date de afaceri de la Rockstar Games, dezvoltatorul seriei Grand Theft Auto, iar în mai a lansat un atac asupra Instructure, operatorul platformei educaționale Canvas, provocând perturbări ample în școlile americane. Gruparea este de asemenea legată de atacul asupra RingCentral și de recentul atac cibernetic asupra Manchester Airports Group.
Compania de inteligență artificială Anthropic a scris într-un raport publicat pe 10 septembrie că a identificat și a dezactivat mai multe grupări de criminalitate cibernetică motivate financiar, suspectate a fi afiliate cu ShinyHunters. Potrivit raportului, acestea au folosit modelele Claude pentru a accelera cartografierea țintelor, exploatarea vulnerabilităților și preluarea sistemelor. Unul dintre membri, cunoscut sub pseudonimul francofon „frkoo”, a construit pe zece servere cloud un sistem automatizat care a descărcat, a decompilat și a scanat 1,8 milioane de aplicații Android în căutarea parolelor și cheilor de acces incluse în cod. Datele obținute astfel au fost folosite ulterior în intruziuni confirmate, într-un caz obținându-se, prin spargerea unui furnizor de software, datele a aproximativ două sute de clienți ai acestuia. Anthropic a declarat că a dezactivat conturile respective și că și-a consolidat mecanismele de protecție.
Ugar
Tetszett a cikk?
Támogassa a munkánkat egy kis adománnyal
Biztonságos fizetés Stripe-on keresztül • Min. 2 EUR
Gesta-ajánló:
A Georgescu-polip: nincs itt semmi orosz szál, csak egy kis Dugin
Călin Georgescu hívei tegnap óta azt harsogják a TikTokon, hogy a DIICOT ügye koholmány, az egymillió eurós csalás a „rendszer" bosszúja, Oroszországnak pedig semmi köze az egészhez. Hát persze, hogy semmi. Legfeljebb annyi, hogy a pénz az ügyészség szerint egy orosz kézben lévő bankon keresztül vándorolt a bűntársak számláira. Meg annyi, hogy az ember, aki a megkárosított üzletembert…
Hackerek törték fel a hackereket: a ShinyHunters átvette az orosz cl0p sötét webes oldalát
A világ egyik legismertebb kiberbűnözői csoportja, a ShinyHunters vasárnap azt állította, hogy átvette az irányítást fő riválisa, az orosz nyelvű cl0p sötét webes (dark web) oldala fölött. A lépés nyilvánosság elé hozta a két banda közötti régóta húzódó viszályt – írta a Reuters.
Szele Tamás: A menekülő forgatócsoport esete
Valamikori, nagyon kedves, sajnos már megboldogult főszerkesztőnőm egyik legtöbbet hangoztatott mondása jut eszembe, akkor szokta elővenni, ha valami borzalmas hibát látott egyik-másik sajtó(vég)termékben: „Ez valaha egy szakma volt...”
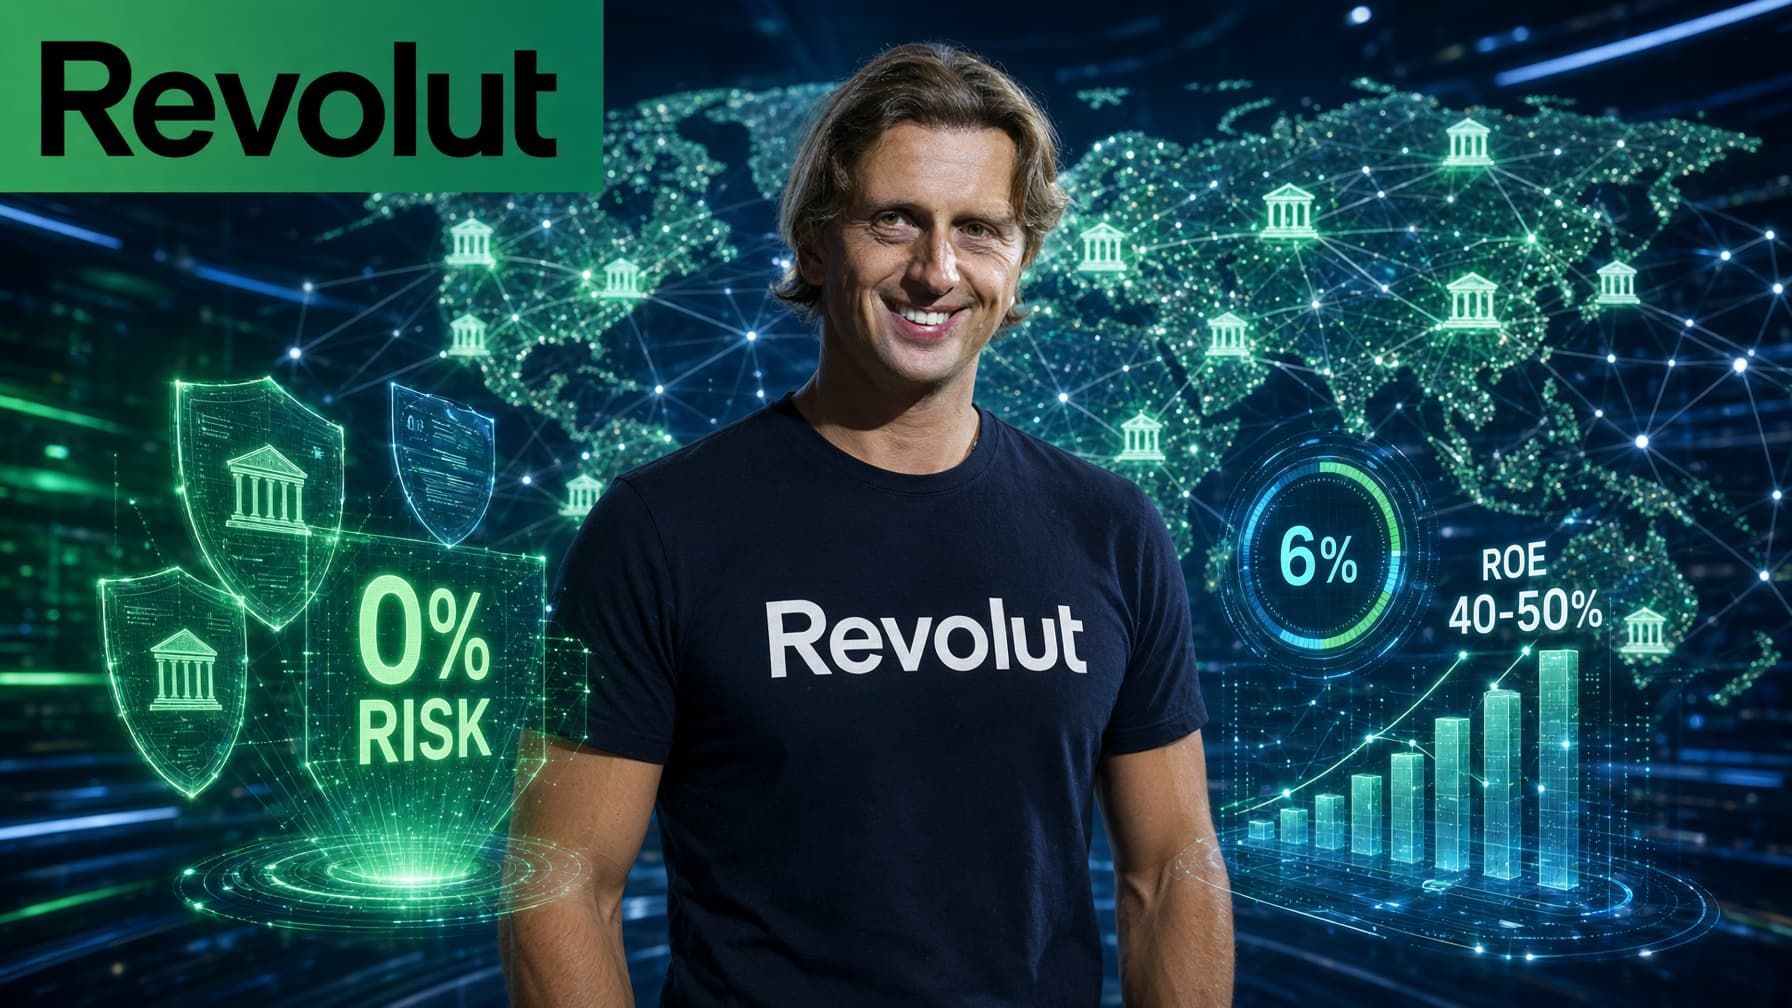
Nulla kockázat, száznál több ország: így építené fel a Revolut a globális bankot
Nik Storonsky, a Revolut alapítója és vezérigazgatója a Financial Timesnak adott hétfői interjújában felvázolta, milyen globális bankot szeretne építeni. A modell lényege, hogy a cég a betéteknek csak töredékét helyezné ki hitel formájában, így Storonsky szavaival „gyakorlatilag nulla kockázatot" vállal. A terv abban az időszakban kerül nyilvánosság elé, amikor a londoni fintechcég sorra szerzi…
Három éves szankció-hosszabbítás, de Magyarország támogatásával lekerült a listáról Fridman és Uszmanov
Az Európai Unió tagállamai kedden három évre meghosszabbították a csaknem háromezer orosz magánszemélyt és szervezetet érintő egyéni szankciókat, a listáról azonban lekerült két, Moszkvához közel állónak tartott milliárdos: Aliser Uszmanov orosz-üzbég üzletember és Mihail Fridman orosz oligarcha. A megállapodás csak az utolsó pillanatban született meg, miután Lettország hétfő este még megvétózta…