
A szállodai wifi, amiből orosz kém lesz
Van egy réteg az orosz hibrid hadviselésben, amely nem robban, nem lángol, és nem kerül a címlapokra — mert épp az a lényege, hogy észrevétlen maradjon. Miközben a lipcsei bombás drón vagy a Telegramon toborzott gyújtogatók nagy zajt csapnak, a Kreml legkifinomultabb fegyverei csendben dolgoznak: egy szállodai wifi bejelentkezőképernyőjén, egy ártalmatlannak tűnő „frissítse a böngészőjét" felugró ablakban. A Microsoft most épp egy ilyen műveletet leplezett le — és a részletek arról árulkodnak, hogy az orosz hírszerzés a mesterséges intelligenciát is bevetette hozzá.
A Microsoft Threat Intelligence július 31-én tette közzé a CaptiveCrunch fedőnevű kampányról szóló jelentését. A műveletet egy Storm-2945 néven követett csoportnak tulajdonítja, amely az elemzés szerint a Midnight Blizzard nevű orosz hackeregység operatív alcsoportja. Ez utóbbi név sokat mond azoknak, akik követik a kiberháború világát: a Midnight Blizzardot — amelyet APT29, Cozy Bear vagy a Dukes néven is emlegetnek — az amerikai és a brit kormány Oroszország Külső Hírszerző Szolgálatához (SVR) köti, és ugyanez a csoport állt a hírhedt SolarWinds-ellátásilánc-támadás mögött is. Vagyis nem egy alkalmi bűnözői banda, hanem az orosz állami hírszerzés élvonalbeli egysége. A kampány célja a vállalati és kormányzati üzleti utazók bejelentkezési adatainak ellopása. A módszer pedig pontosan azt a pontot támadja, amellyel minden üzleti utazó találkozik: a szállodai wifi bejelentkezőoldalát, az úgynevezett captive portalt. Csatlakozol a hotel hálózatához, felugrik egy ablak, amely a feltételek elfogadását vagy bejelentkezést kér — és már fent is vagy. Csakhogy a Storm-2945 pontosan ezt a belépési pontot térítette el. A hekkerek a captive portalok mögötti berendezéseket és menedzsmentrendszereket vették birtokba, majd manipulálni kezdték a tartománynévrendszert (DNS) és a HTTP-forgalmat, hogy az áldozatokat az általuk ellenőrzött infrastruktúrán át tereljék. A ReliaQuest — az a biztonsági cég, amely nyolc nappal a Microsoft előtt, július 23-án már közzétette a saját megállapításait — feltárta a mechanizmus lényegét: a feltört hálózatokon maga a captive portal átjárója szolgált a csatlakozó eszközök DNS-feloldójaként is. Aki ezt az átjárót uralja, az hamis DNS-válaszokat gyárthat, és tetszése szerint irányíthatja át a forgalmat.
A gyakorlatban ez így néz ki: amikor a laptopod automatikusan ellenőrzi az internetkapcsolatot, a rendszer egy hamis böngésző- vagy operációsrendszer-frissítésre irányítja át. Az áldozat rutinszerű frissítésnek hiszi, rákattint — és ezzel megnyitja a kaput a kártevő előtt. A fő fegyver egy CornFlake nevű Windows-alapú távoli hozzáférésű trójai (a Microsoft egy második kártevőt is azonosított, ChocoShell néven). A CornFlake képességei pedig kimerítőek: billentyűleütések naplózása, bejelentkezési adatok és munkamenet-tokenek lopása, hang- és videómegfigyelés, USB-eszközök figyelése, sőt távoli parancsvégrehajtás is a fertőzött gépen. Itt érdemes megállni egy technikai, de kulcsfontosságú részletnél: a CaptiveCrunch ugyanis nem éri be a jelszavakkal — a legveszélyesebb húzása a munkamenet-tokenek és a Microsoft 365-fiókok megszerzése. Július 16. óta a kampány egyes csaliolldalai bevetik az úgynevezett eszközkód-adathalászatot (device code phishing). A trükk ördögien egyszerű: a támadó elindít egy hitelesítési kérést, és a felhasználónak megjelenít egy kódot, amelyet a Microsoft valódi bejelentkezőoldalán kell beírnia. Amikor az áldozat beírja, akaratlanul nem a saját, hanem a támadó munkamenetét hitelesíti — méghozzá egy olyan munkamenetet, amely már átment a kétlépcsős azonosításon, hiszen a felhasználó épp most teljesítette azt. Vagyis a többfaktoros védelem, amelyben mindenki bízik, ebben az esetben nem véd — a támadó pont a felhasználó kezével nyittatja ki a zárat. A Microsoft egy külön eszközt is leírt: a FruitStone nevű, webalapú vezérlőpanelt, amellyel a Storm-2945 operátorai az egész kampányt irányítják. Egyetlen HTML- és JavaScript-oldal, amelyen — jellemző hanyagsággal — semmilyen hitelesítés nincs, mégis teljes körű felületet ad az operátoroknak a feltört eszközök kezelésére, új kártevők összeállítására és a begyűjtött adatok — képernyőképek, billentyűleütések, böngészőben tárolt jelszavak — átnézésére.
A Microsoft szerint a tágabb operáció — amely már 2026 februárjáig nyúlik vissza, jóval a májusi wifi-manipuláció előtt — MI-segítség jeleit mutatja. A februártól futó szakaszban a Storm-2945 MI-támogatott eszközkód- és OAuth-adathalászatot folytatott Microsoft 365-felhasználók ellen, támadó által vezérelt eszközöket regisztrálva az Entra ID rendszerében. Ez a mozzanat pontosan abba a nagyobb tendenciába illeszkedik, amelyről a kínai GLM-modellek és a mesterséges intelligenciával felturbózott kibertámadások kapcsán már szó esett: az MI nem valamiféle távoli fenyegetés a kiberhadviselésben, hanem itt és most bevetett munkaeszköz. Ami korábban egy jól képzett operátori csapat óráit igényelte — csaliolldalak gyártása, adathalász-üzenetek testre szabása —, azt az MI olcsóvá, gyorssá és tömegessé teszi.
Ahogy az orosz hibrid hadviselés más elemeinél, itt is az a lényeg, hogy a CaptiveCrunch nem magában áll, a Microsoft jelentése maga is összekapcsolja a Midnight Blizzard régóta ismert célpontválasztásával: a csoport elsősorban kormányokat, diplomáciai szervezeteket, civil szervezeteket és informatikai szolgáltatókat vesz célba, főként az Egyesült Államokban és Európában, és ritkán tér el ettől a mintától. Sőt, a módszer maga sem új. A Microsoft közvetlen párhuzamot von a CaptiveCrunch és egy 2026 áprilisában leleplezett DNS-eltérítéses művelet között, amelyet egy másik orosz csoportnak, a katonai hírszerzéshez (GRU) köthető Forest Blizzardnak — közismertebb nevén APT28-nak — tulajdonított. Vagyis két külön orosz szolgálat, az SVR és a GRU is ugyanazt a technikai fogást alkalmazza — ami arra utal, hogy nem egyedi ötletről, hanem bevált, megosztott módszertanról van szó.
A jelentés napvilágra kerülése előtt pár nappal, július 25-én a CNN arról számolt be, hogy orosz állami támogatású hekkerek amerikai nukleáris tudósokat, védelmi beszállítókat és kormányzati alkalmazottakat vettek célba — olyan technikákkal, amelyeket először Ukrajna ellen élesítettek. A Proofpoint megállapítása szerint a támadókat különösen a magfúzió iránt érdeklődő szervezetek érdekelték. Ez az a visszatérő mozzanat, amely az egész orosz kiberhadjáratot jellemzi: amit Ukrajnán kipróbálnak, azt utóbb a szélesebb Nyugat ellen vetik be.
Európa nem maradt teljesen tétlen
Július 14-én az EU és az Egyesült Királyság összehangolt szankciókat vezetett be Oroszország kiberműveletei ellen, azzal vádolva Moszkva Szövetségi Biztonsági Szolgálatát (FSZB), hogy kibertámadás-kampányt szervezett európai kormányok, kritikus infrastruktúra és vállalkozások ellen. A szankciók kilenc személyt és céget is érintettek, akiket Oroszország „kiberökoszisztémája" részének tekintenek, és ez volt az első alkalom, hogy az EU és az Egyesült Királyság egyszerre lépett a saját szankciós rendszerében. Néhány nappal később, július 26-án az Európai Bizottság véglegesítette 21. szankciós csomagját is, tovább szigorítva az orosz pénzügyi szektorra vonatkozó korlátozásokat. A szankciók azonban a már megtörtént támadásokat büntetik — a védekezés a felhasználón múlik. A Microsoft ajánlása ezért egyszerű, de kijózanító: a szállodai, konferencia- és reptéri wifit eleve megbízhatatlanként kell kezelni. Érdemesebb mobil hotspotot vagy mobiladatot használni, mint csatlakozni egy helyszín nyilvános hálózatához; kerülni kell a captive portalon felkínált szoftverfrissítéseket és eszközöket; a szervezeteknek pedig érdemes felülvizsgálniuk, milyen adatokat adnak meg a dolgozóik, amikor egy hotel vendéghálózatára lépnek.
Van ebben valami nyugtalanító tanulság: miközben a nagy hibrid csapások — a drónok, a gyújtogatások — ellen az állami szerveknek kell fellépniük, ez a fenyegetés egészen a hétköznapi utazóig ér le. Az a menedzser, aki egy külföldi konferencián gyorsan rácsatlakozik a szálloda wifijére, hogy elküldjön egy e-mailt, egyetlen kattintással az orosz külhírszerzés célpontjává válhat. A kognitív hadviselésnek épp ez a legkellemetlenebb vonása: nincs többé éles határ a frontvonal és a hátország, a katona és a civil, a kaszárnya és a hotelszoba között.
Karczag Anna
Olvasd el ezt is:
Tetszett a cikk?
Támogassa a munkánkat egy kis adománnyal
Biztonságos fizetés Stripe-on keresztül • Min. 2 EUR
Gesta-ajánló:
32 százalék: a számla, amelyet a benzinkútnál nyújtottak be Trumpnak
Van a demokráciában egy sajátos igazságszolgáltatás: lassú, esetlen, néha bosszantóan késlekedő, de a végén mégis megérkezik - Donald Trump közel-keleti háborúja most benyújtotta a számlát. A Reuters/Ipsos vasárnap zárult, négynapos felmérése szerint az elnök támogatottsága 32 százalékra zuhant, ami egész politikai pályafutásának legalacsonyabb értéke. A tisztelt amerikai közvélemény ezzel a…
Az „adormire" művészete: Georgescut megint elkapta a rendszer, aztán elengedte
Egy átlagos román állampolgár, akit azzal vádolnak, hogy egy üzletembert 1,1 millió euróval vágott meg, és akinek az ügyét a szervezett bűnözés elleni ügyészség, a DIICOT viszi, jó eséllyel az előzetes letartóztatás harminc napját tölti a bukaresti fogdában, mielőtt kiszámolhatná, hány tized marad neki a svájci számláján. Călin Georgescu nem átlagos román állampolgár.
„Kötelességem" – Trump, a Fehér Ház önjelölt főpapja kitiltja a hitetleneket
Donald Trump hétfőn New Yorkban, Zohran Mamdani polgármesterrel folytatott találkozója után elmagyarázta, miért nem engedi be többé a CNN, az MS NOW és a Politico újságíróit a Fehér Házba. Az indoklás nem jogi volt, nem is politikai, hanem egyenesen liturgikus: „Ha álhíreket közölnek, akkor úgy gondolom, kötelességem, hogy ne engedjem be őket egy újabb nagyon különleges házba." A Fehér Ház…
Mi lesz itt? Grindeanu összeállna Simionnal, Hunor Grindeanuval
Romániában az egészségügyi kordon úgy működik, mint a kórházi fertőtlenítés: papíron mindenhol megvan, a gyakorlatban meg ki tudja. Sorin Grindeanu, a PSD elnöke hétfő este az Antena 3 stúdiójában kimondta azt, amit egy egész ország sejtett, csak senki nem hallotta még ilyen tisztán: nem zárja ki a PSD–AUR kormányt. „Én nem zárnám ki ezt a változatot. Persze" – mondta, olyan természetességgel,…
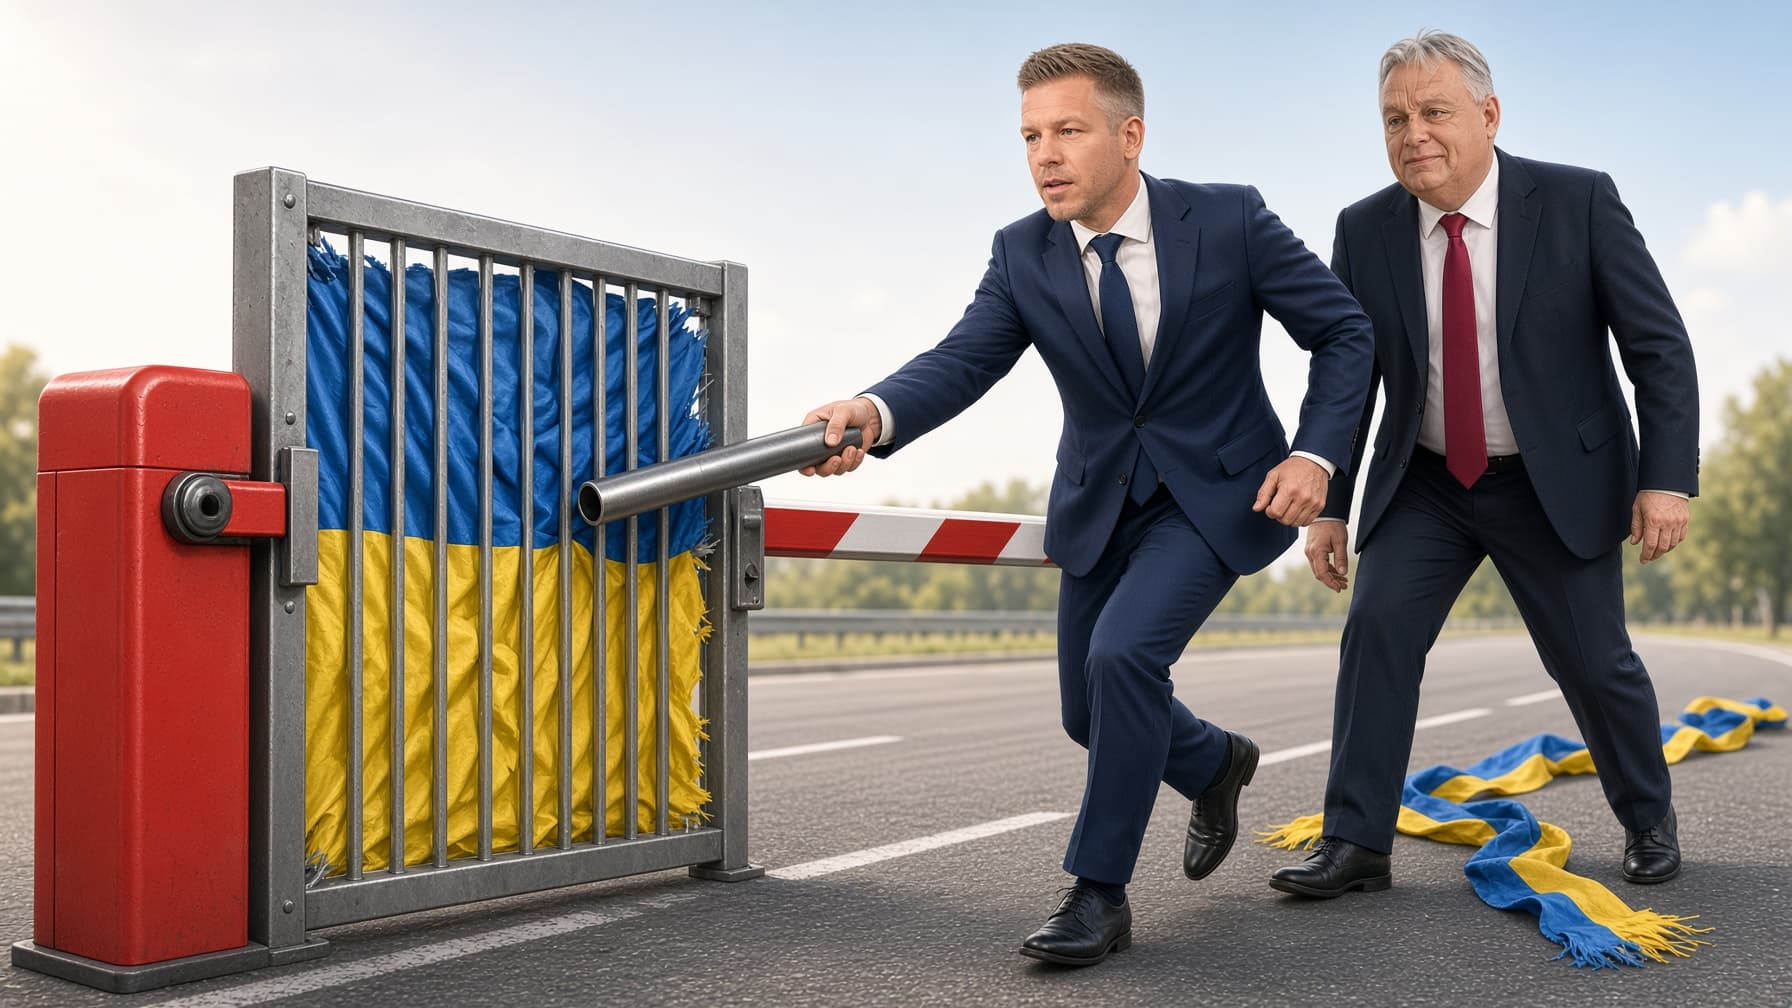
Magyar Péter Ukrajna ügyében ott folytatja, ahol Viktor Orbán abbahagyta
Rétvári Bence ma a parlamentben azzal próbálta megszorongatni Magyar Pétert, hogy a MOL az ukrán Naftohazzal közösen üzemanyagtároló létesítéséről tárgyal a magyar–ukrán határ közelében. Erre a miniszterelnök nem azt válaszolta, hogy nézzük meg, mit ajánlottak az ukránok, mennyibe kerülne, ki fizetne érte, és milyen előnye származna belőle Magyarországnak. Nem. Magyar felháborodott, előadta, hogy…